

一、AI 進入企業流程後,新的治理對象也跟著出現
AI 正快速進入企業日常,從資料整理、內容生成,到系統查詢、自動化操作與流程協作,應用早已不只停留在「提供建議」。當 AI Agent 開始存取企業系統、讀取資料、呼叫 API,甚至代表使用者執行任務,企業需要管理的對象,也多了一類具備實際操作能力的數位角色。
這也帶來新的治理問題:AI Agent 是誰建立、由誰負責、可以存取哪些資料,又被允許執行到什麼程度?常見風險包括未經授權或未納管的 Shadow AI Agent、身分與責任歸屬不明、權限過大,以及異常讀取敏感資料、呼叫 API 或執行非預期操作。
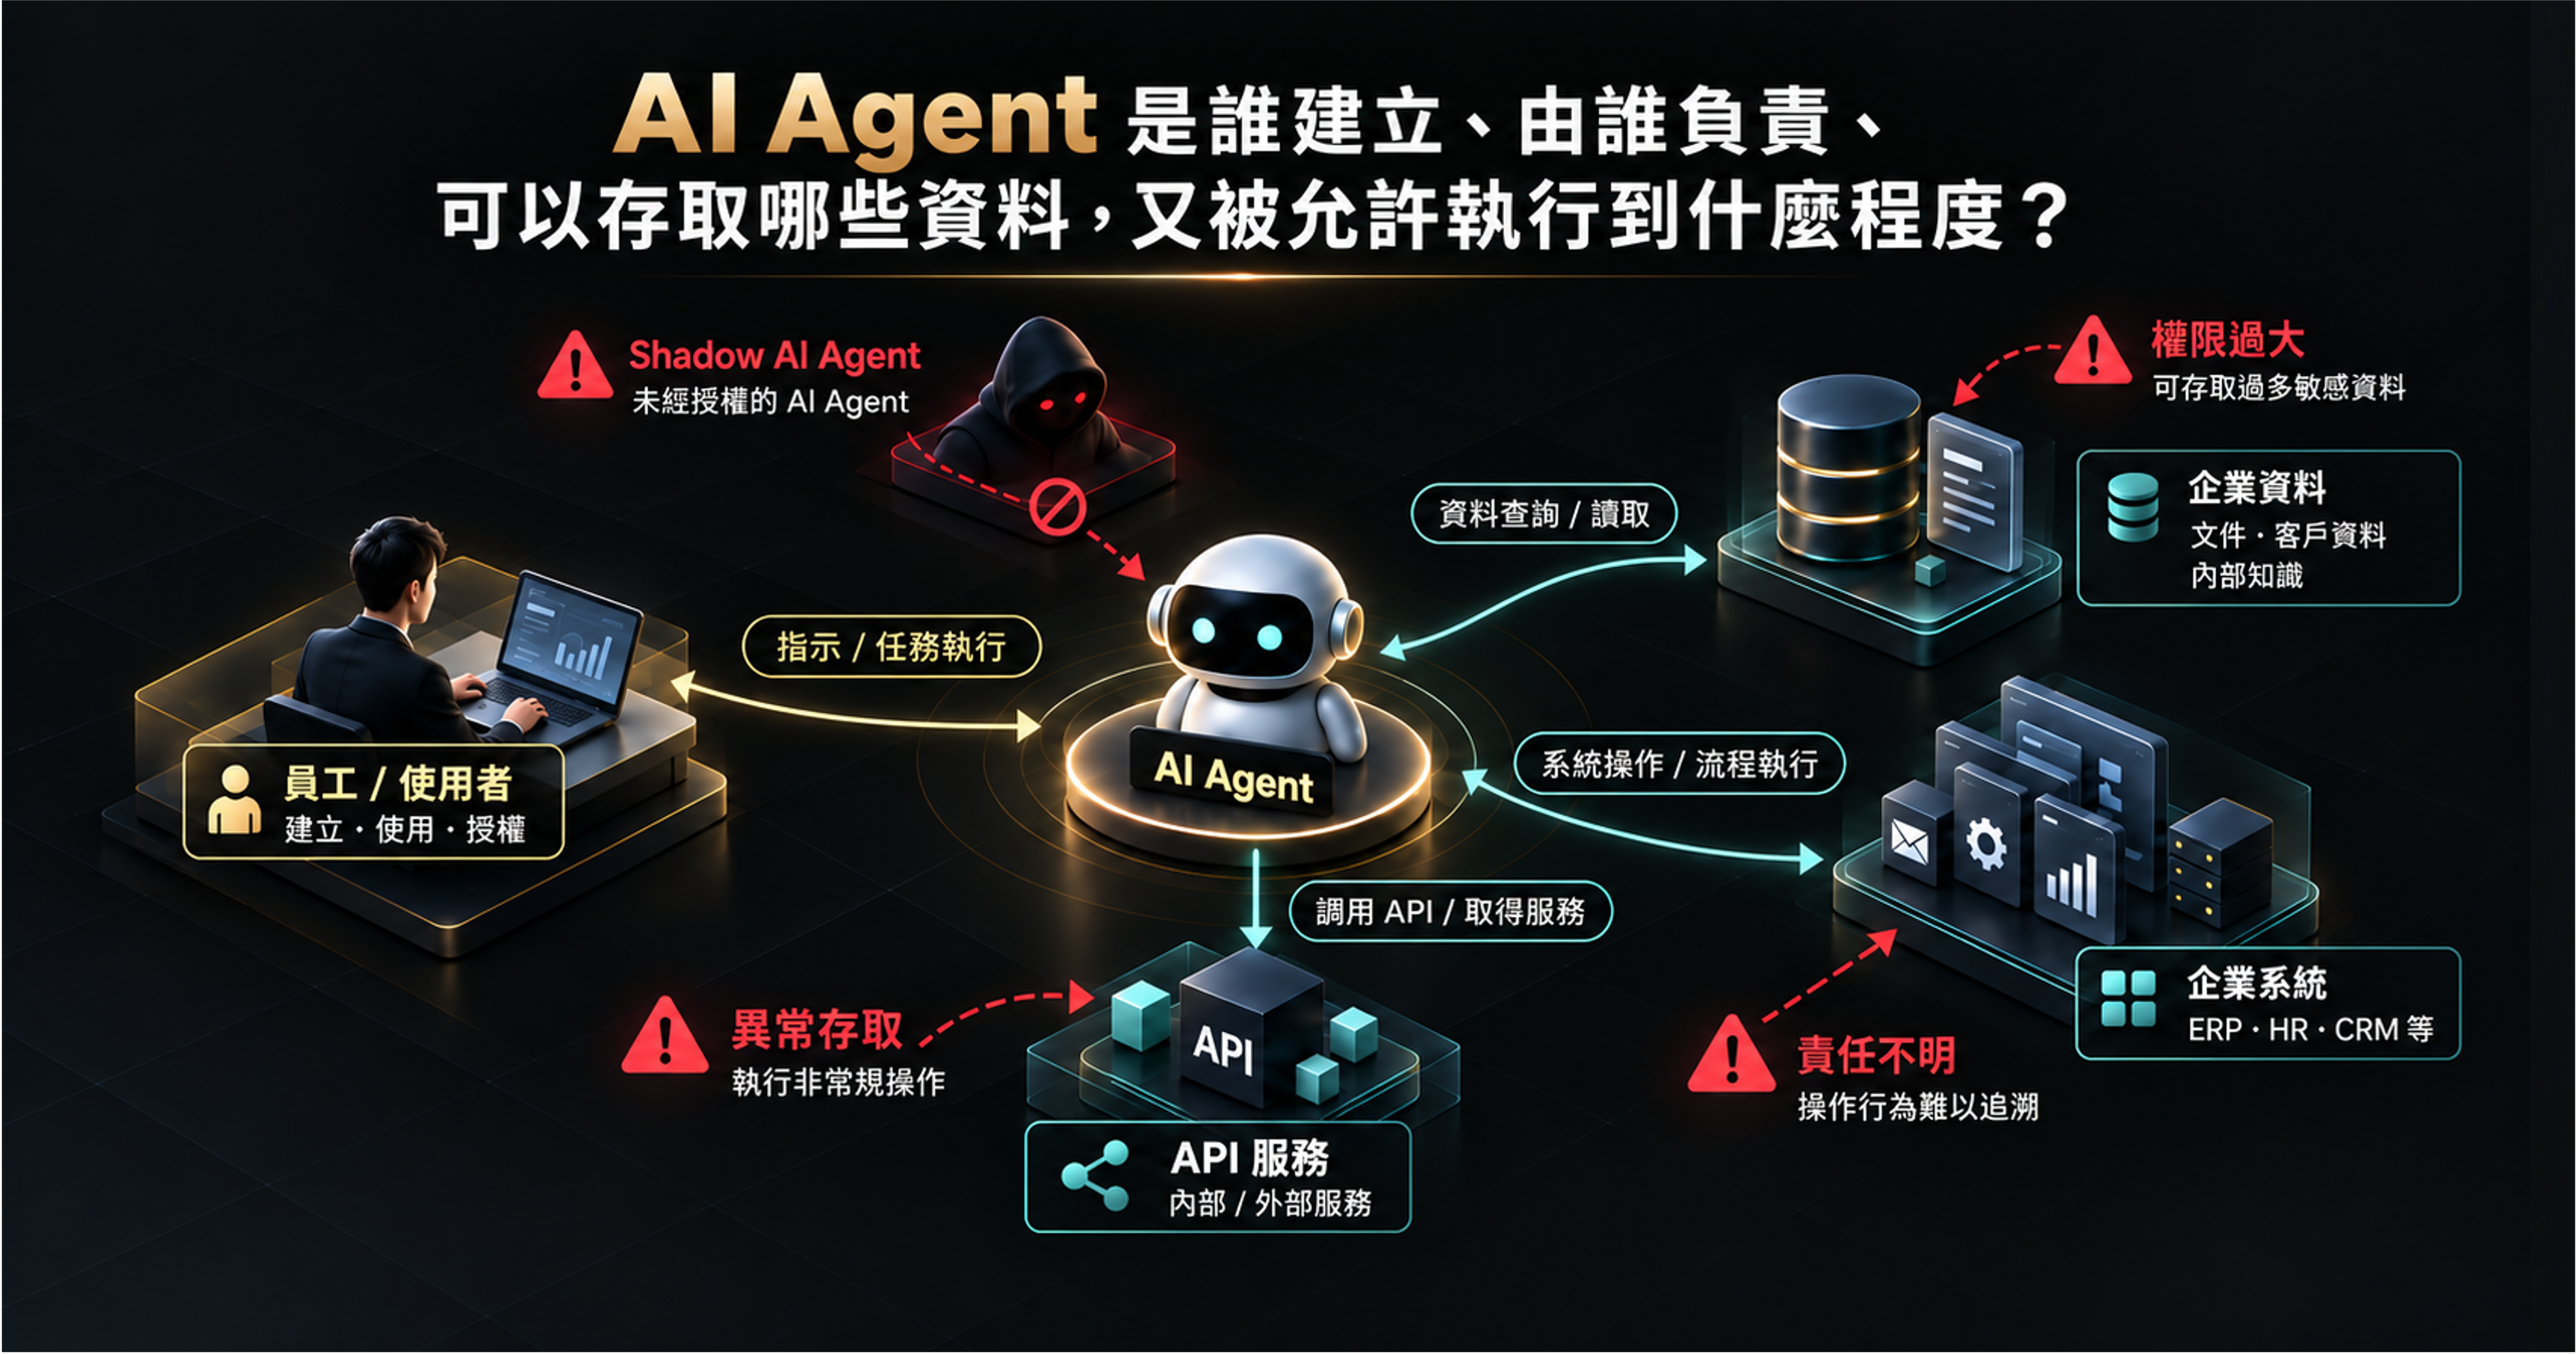
AI Agent 進入企業後,新的治理對象也跟著出現。(AI 生成之概念示意圖,非實際產品介面或客戶資料。)
對企業而言,真正的挑戰在於 AI Agent 的權限與行為會隨任務持續變化。過去一個帳號登入系統後,企業多半可以透過身分、角色與權限判斷它能做什麼;但當 AI Agent 同時串接模型、Prompt、API、MCP、工具與企業資料來源後,一次任務背後可能跨越多個系統與權限邊界。因此,企業除了確認誰登入,更要持續掌握誰正在代表誰操作、目前具備哪些權限,以及實際行為是否仍符合原本授權用途。
因此,AI 導入愈深入,企業就愈需要重新思考「信任」該如何建立。當 AI 開始具備更高的自主操作能力,資安治理也必須從單純管理帳號與設備,進一步延伸到 AI 身分、權限與行為本身。
二、AI Agent 之外,後量子風險浮現,既有加密與憑證也面臨新考驗
如果 AI Agent 帶來的是新的身分與權限治理問題,那麼後量子時代挑戰的,則是企業長期依賴的加密與憑證信任。隨著量子運算持續發展,企業開始提前思考:今天用來保護資料、驗證身分與建立安全連線的密碼機制,未來是否仍然可靠。
其中常被討論的風險之一,即是 Harvest Now, Decrypt Later(先竊取、後解密)。攻擊者可能先攔截並保存目前仍無法解密的敏感資料,待未來量子運算能力成熟後再嘗試解密。另一項風險則在於數位簽章與憑證,一旦既有密碼機制受到挑戰,設備、服務與身分驗證所依賴的信任基礎也可能受到影響。
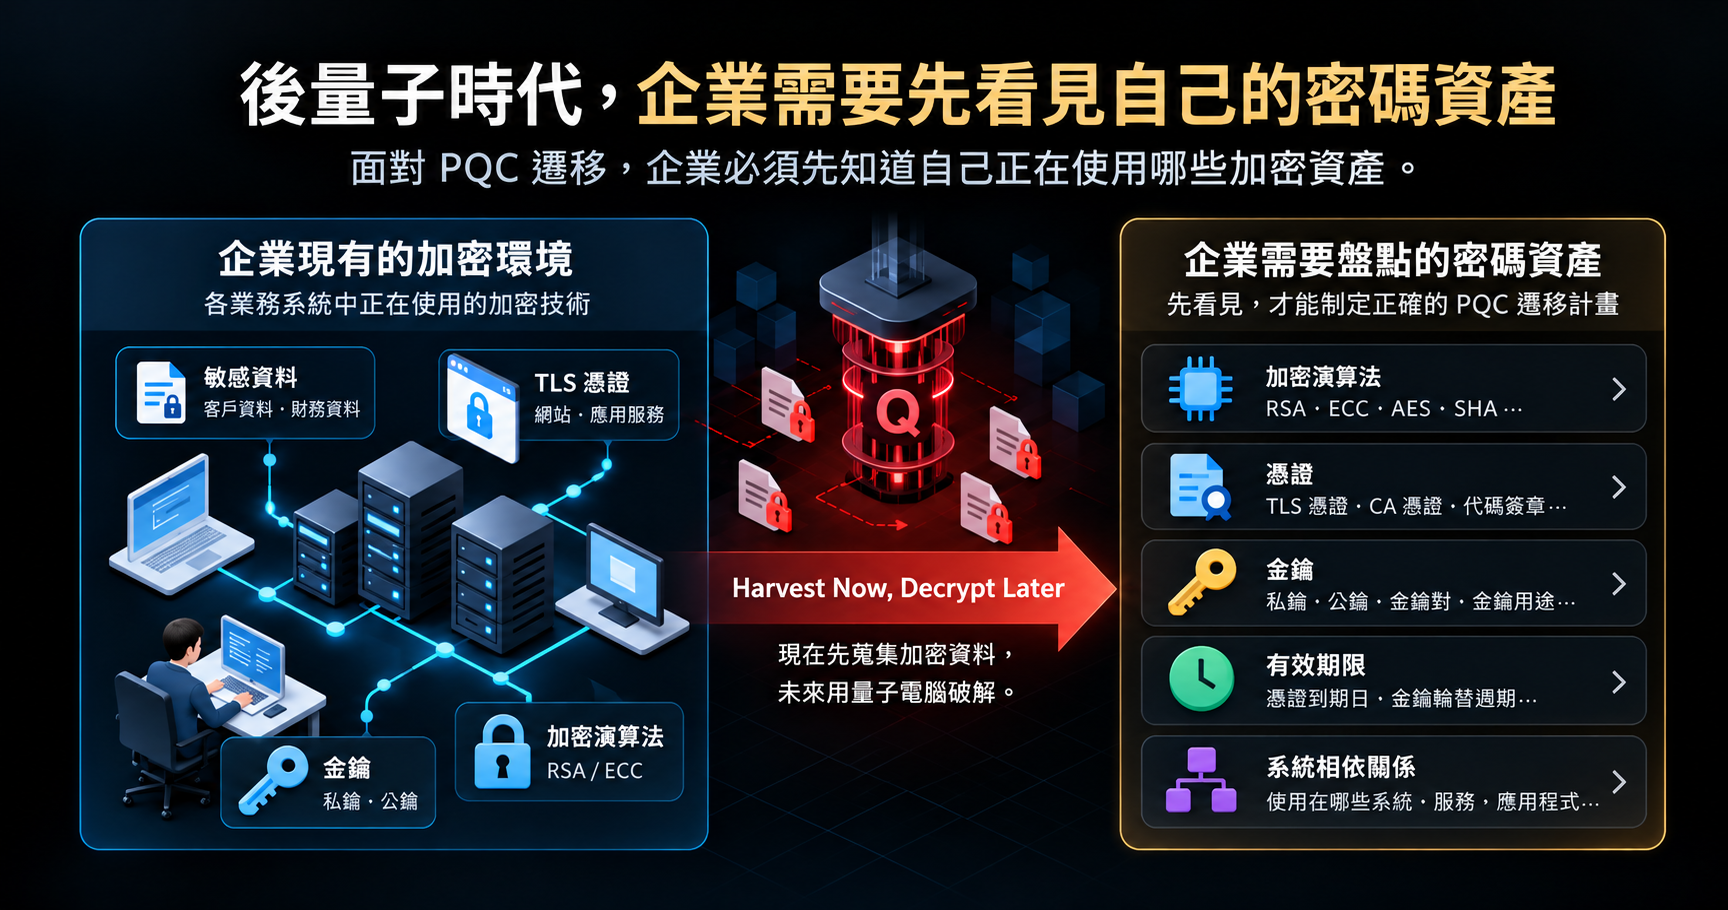
後量子時代,企業需要先看見自己的密碼資產。(AI 生成之概念示意圖,非實際產品介面或客戶資料。)
對企業來說,真正的難題往往不只是「要不要換成 PQC」,而是是否知道目前哪些系統正在使用哪些演算法、憑證與金鑰,以及哪些資產應該優先遷移。當密碼資產缺乏可視性,PQC 遷移就很難排序風險,也容易受到 Legacy 設備與供應商支援條件限制。
因此,後量子時代帶來的核心課題,與 AI Agent 其實有相似之處:企業都需要先知道自己正在信任什麼,再決定這份信任是否仍然安全、是否需要調整。
三、從「防住一次攻擊」走向「持續確認是否可信」
當 AI Agent 開始具備實際操作能力,既有加密與憑證又面臨後量子挑戰,企業資安需要處理的已不只是單一事件,而是設備、身分、權限、連線與行為是否仍然可信。
這也讓資安治理逐漸從一次性的驗證,轉向持續性的信任判斷。企業除了確認設備或身分能不能進入系統,還需要持續觀察後續狀態是否改變,例如權限是否符合需求、連線是否異常、設備是否出現漏洞,或 AI Agent 是否執行超出原本任務範圍的操作。
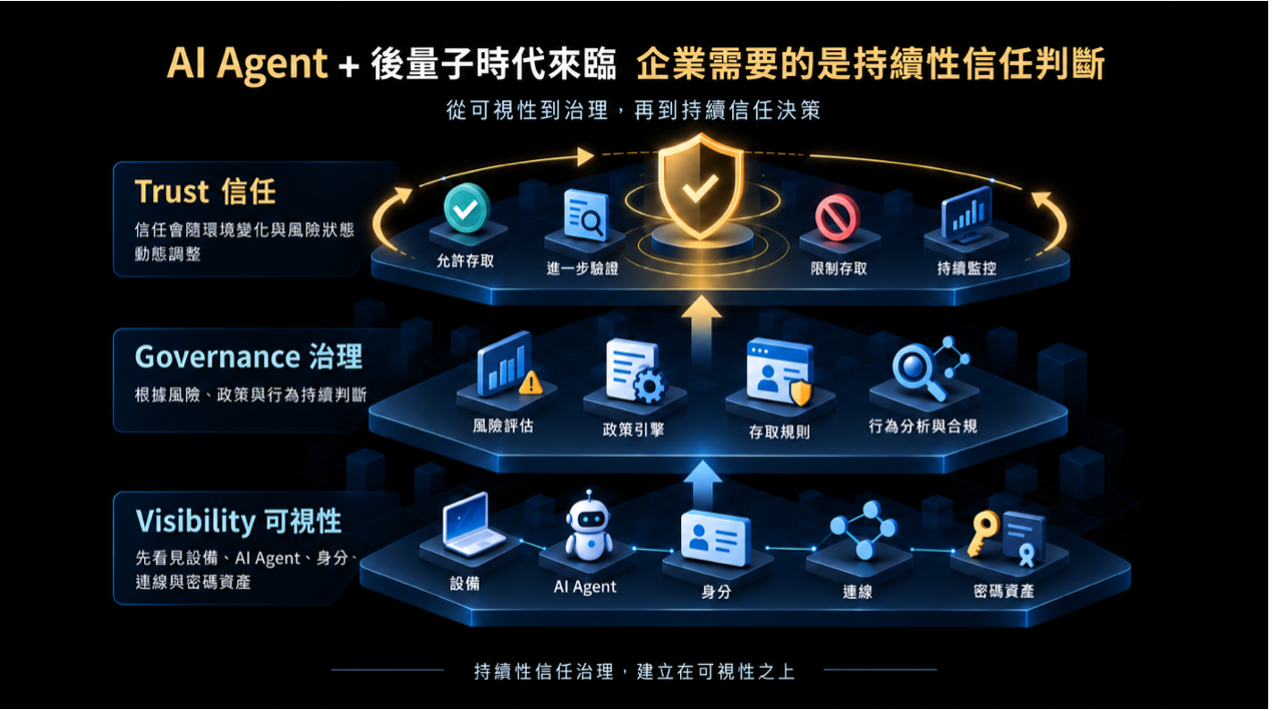
從可視性到持續信任治理。(AI 生成之概念示意圖,非實際產品介面或客戶資料。)
因此,企業需要先建立足夠的可視性,持續掌握資產、身分與行為,再依風險進行治理與信任判斷,必要時進一步採取限制、隔離或阻斷等處置。在 AI 與後量子時代,信任不再只是建立一次,而需要隨設備、身分、權限與風險持續被驗證。
四、UPAS 從 NAC+ITAM 打好設備治理基礎,再延伸 AI 與 PQC 信任治理
面對 AI Agent 與後量子時代的新治理需求,UPAS 仍然從企業最基本的設備治理開始。原因很直接:如果企業連有哪些設備正在網路中、由誰使用、是否具有權限,以及目前是否符合安全要求都無法持續掌握,後續要判斷 AI、身分或加密資產是否可信,也很難建立完整依據。
NAC 與 ITAM 分別補上這兩個層次。UPAS NAC 先掌握「誰在網內」,透過設備發現、身分關聯與網路存取控制,確認設備是否具有權限、是否符合既定政策;ITAM 則接續掌握設備進入網路後的狀態,包括資產盤點、漏洞修補、組態、AD 與日常維運。兩者整合後,企業可以把設備身分、連線權限與安全狀態放在同一套治理脈絡中持續確認。
這層基礎也正好回應 AI 與 PQC 的治理需求。AI Agent 要被管理,需要知道它由誰建立、使用哪些模型與 API、連到哪些系統與資料,並持續管理其身分、權限與行為;PQC 遷移則需要先掌握設備、演算法、憑證、金鑰與軟體相依關係,才能評估風險與遷移優先順序。換句話說,新的治理對象雖然不同,但都離不開「先盤點、再辨識、持續驗證」這套治理邏輯。
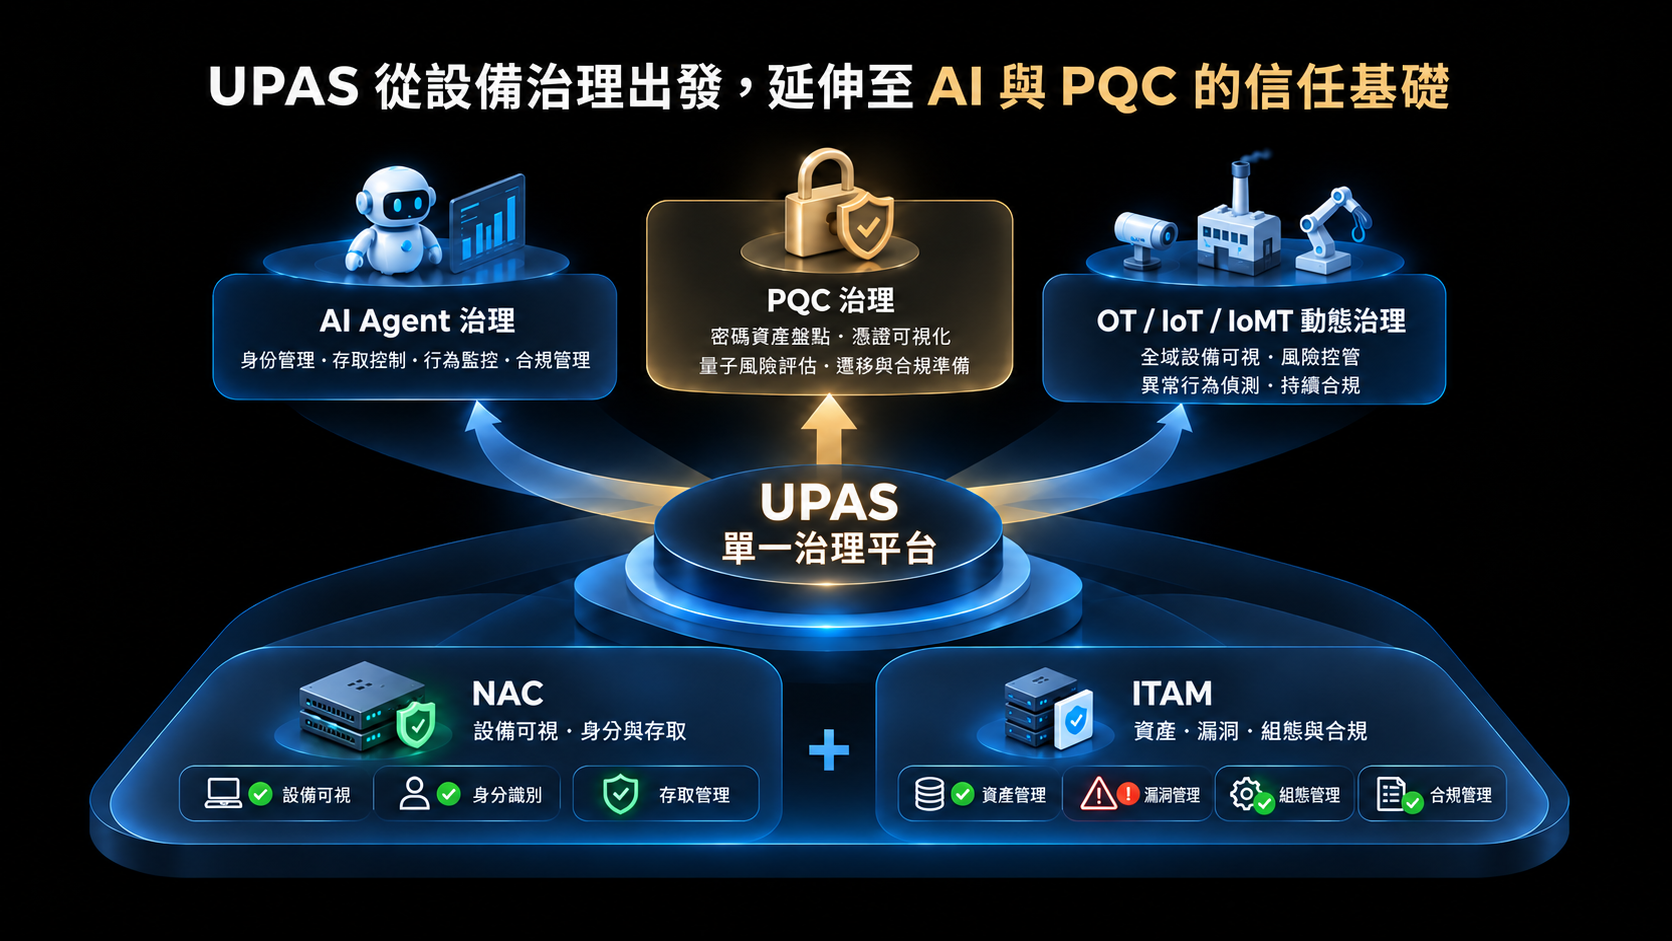
UPAS 從設備治理出發,延伸至 AI 與 PQC 的信任基礎。(AI 生成之概念示意圖,非實際產品介面或客戶資料。)
因此,UPAS 以 NAC+ITAM 建立設備可視性與持續治理,再逐步延伸到 AI Agent、PQC 與 OT/IoT/IoMT 動態治理,讓企業的信任管理從「設備是否可信」,進一步涵蓋「AI 是否可信」與「加密機制是否仍然可信」。
五、AI 與後量子時代,真正需要升級的是企業的「信任方式」
AI Agent 讓企業多了一類會自主操作的數位角色,後量子風險則開始挑戰既有的加密與憑證基礎。兩者看似不同,最後都回到同一個問題:企業是否知道自己正在信任誰、信任什麼,以及這份信任現在是否仍然成立。
因此,未來的資安治理不只要阻擋攻擊,也需要持續掌握設備、身分、權限、行為與資產狀態,讓信任可以隨環境變化重新被判斷。
技術會持續改變,但治理的起點仍然一致:先看見、再理解,最後才能建立真正可持續的信任。
專業諮詢:https://www.upas-corp.com/request
企業申請試用:https://www.upas-corp.com/apply
UPAS FACEBOOK ► https://www.facebook.com/upastaiwan
UPAS 官網 ► https://www.upas-corp.com
