

一、製造業最難的資安題不只是「防攻擊」,而是「產線不能斷」
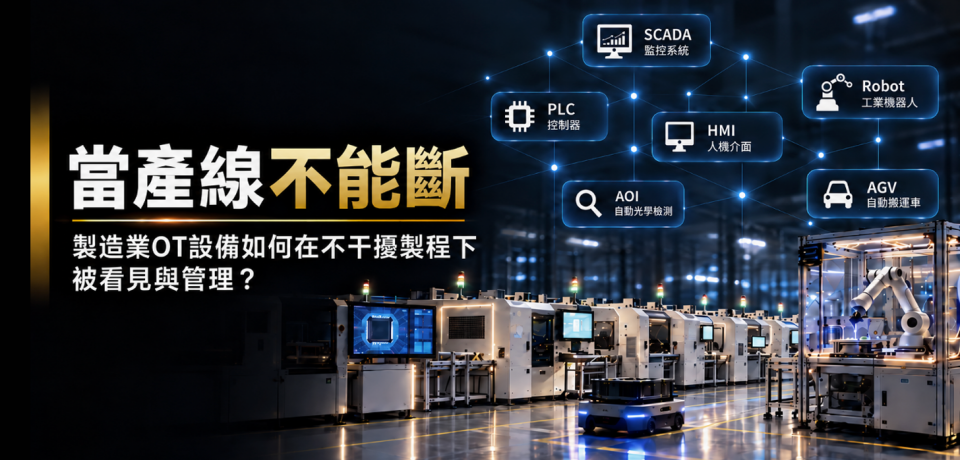
對製造業而言,資安管理早已從辦公室延伸到產線。隨著 IT 與 OT 環境逐漸連結,企業需要掌握的對象,也從一般電腦與伺服器,擴大到 PLC 控制器、HMI 人機介面、SCADA 監控系統、工業機器人、AGV 自動搬運設備,以及 AOI 自動光學檢測設備等製程與控制系統。尤其在高科技製造場域,不同世代、不同用途的設備同時運作,設備數量愈多,管理邊界也愈複雜。
真正棘手的地方,在於這些設備往往直接牽動生產。一般辦公電腦可以安排更新、重新開機或維護,但產線設備可能長時間持續運轉,一次停機就可能影響製程、產能與交期。因此,製造業導入任何資安措施時,都必須同時考慮:不能因為強化資安防護,反而影響產線穩定運作,更不能因此增加停機風險。
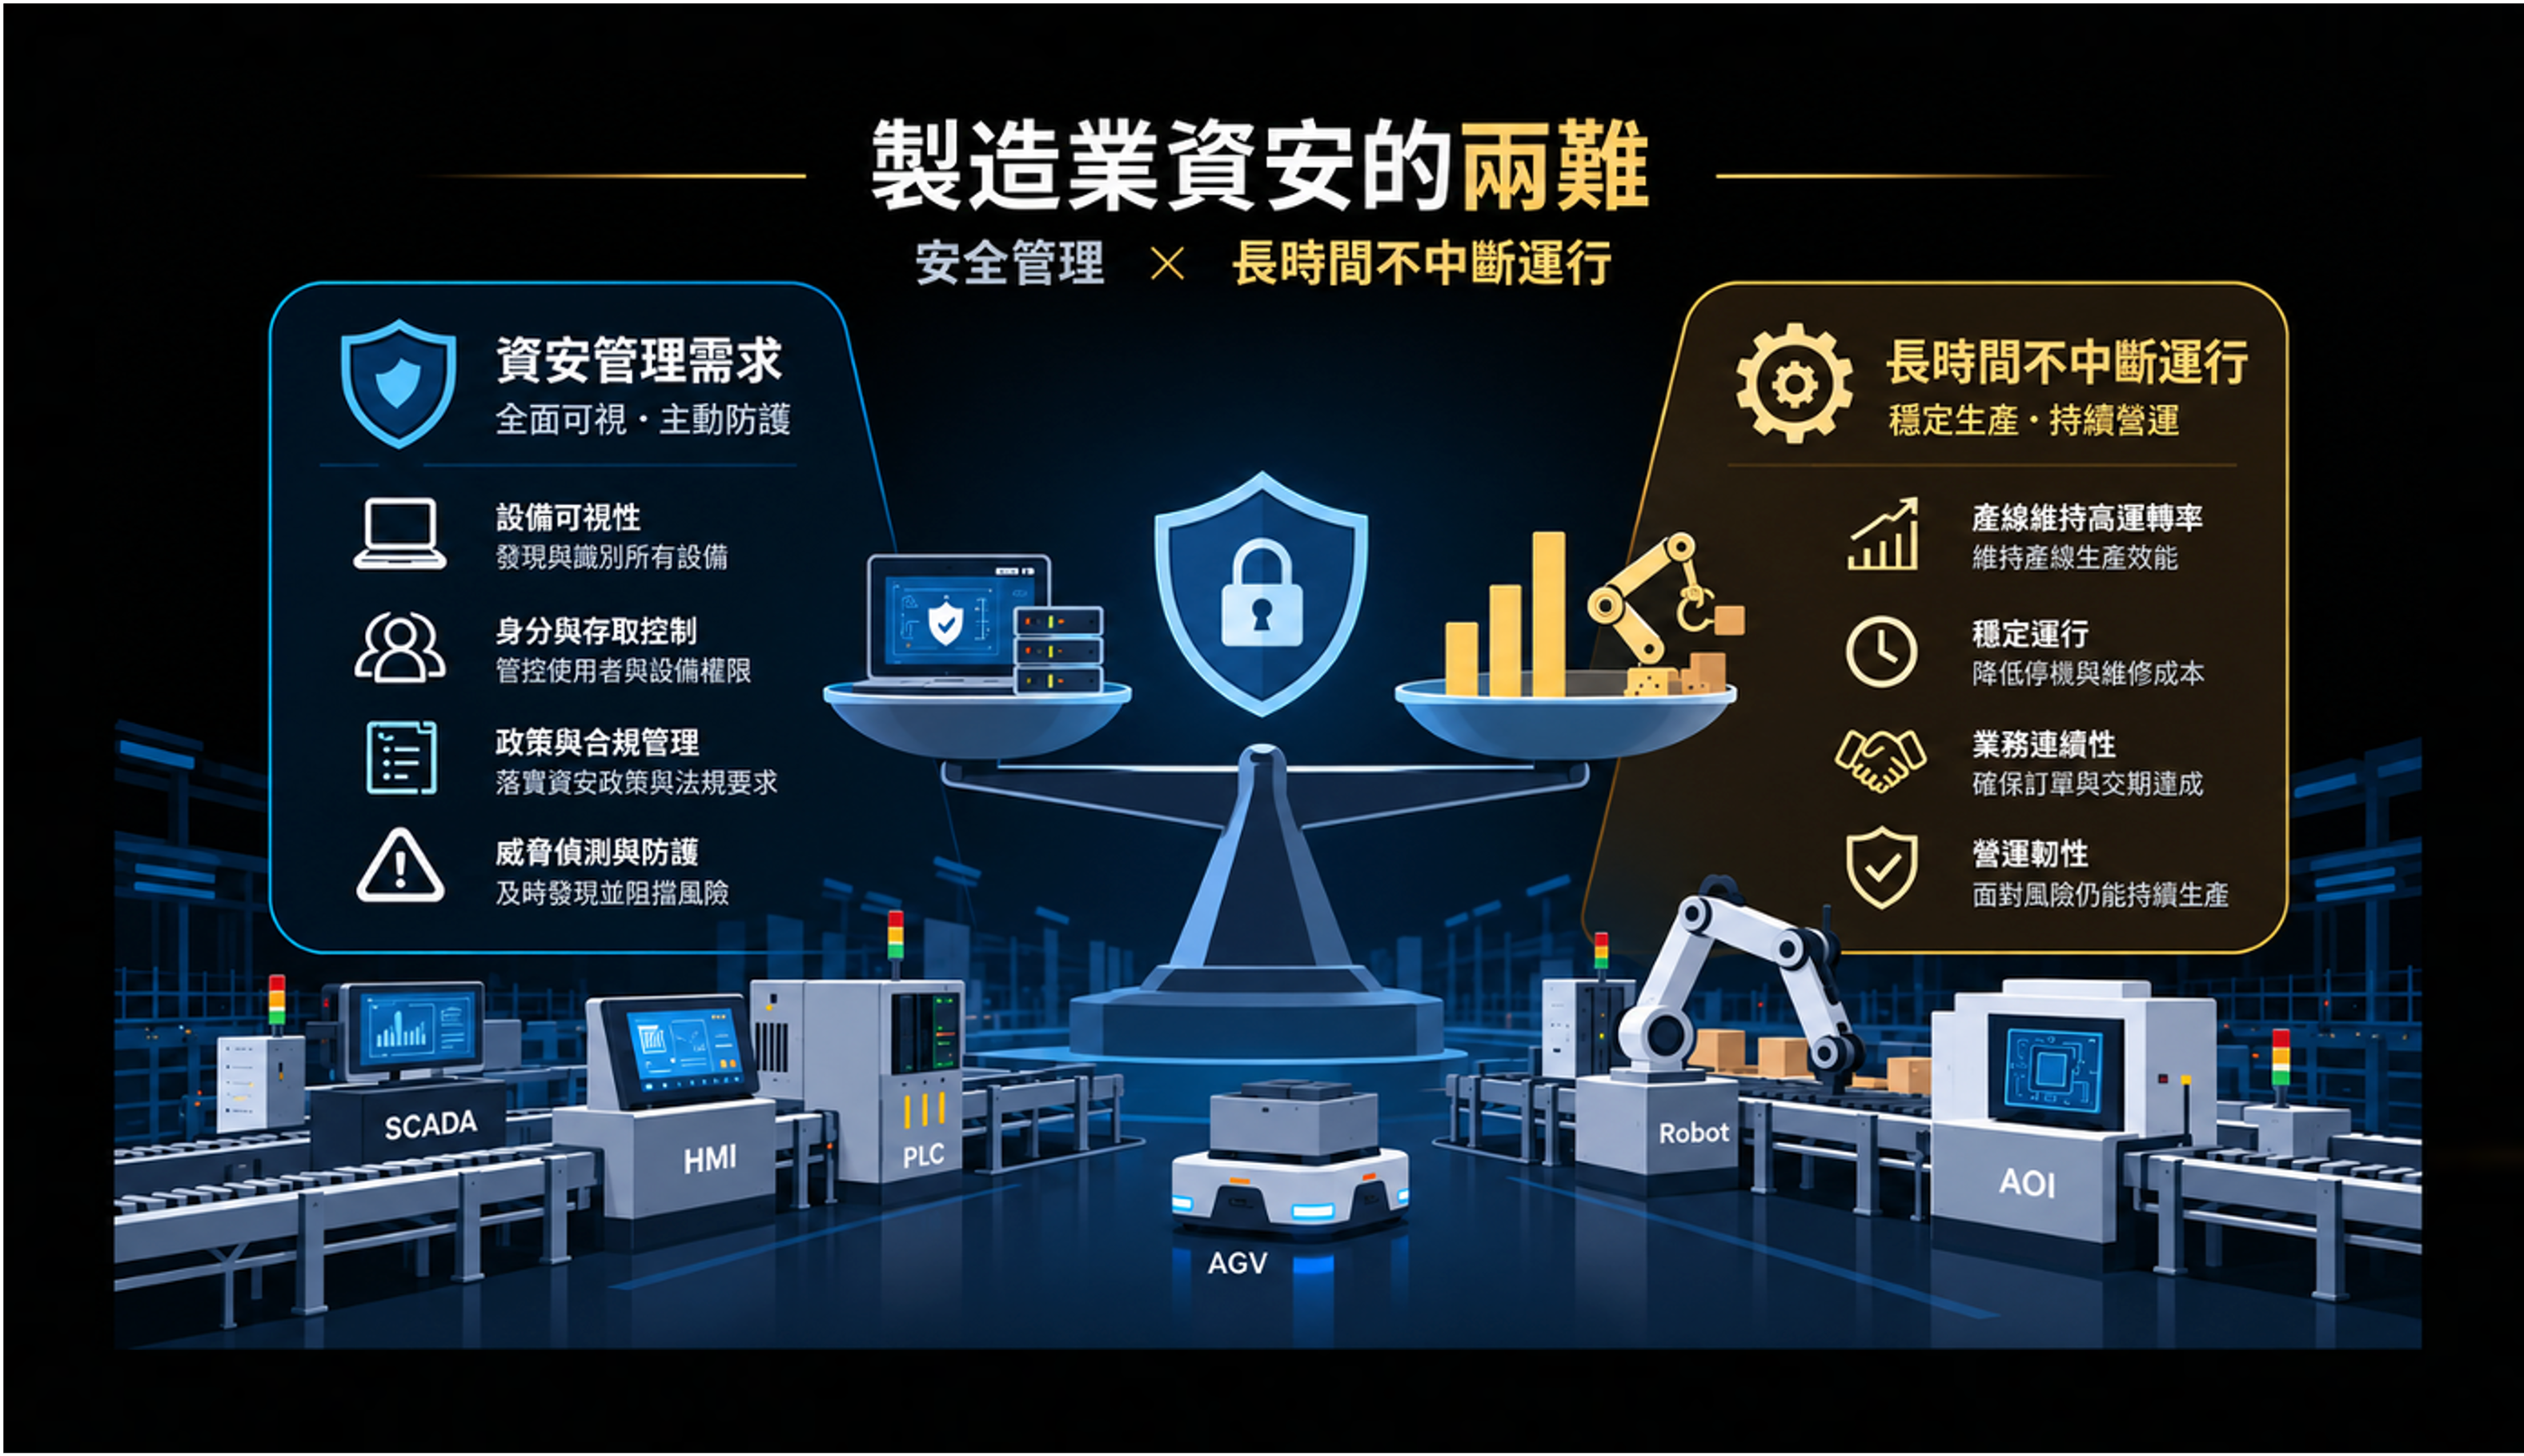
製造業資安的兩難:資安管理需求 × 生產不中斷。(AI 生成之概念示意圖,非實際產品介面或客戶資料。)
因此,製造業真正困難的並不是要不要做資安,而是如何在不干擾既有製程的前提下,把設備看清楚、納入管理,並持續掌握風險。這也是 OT 資安和一般端點管理開始出現明顯差異的地方。
二、OT 設備最大的管理限制:很多機台不能隨意安裝 Agent
OT 環境之所以難管,關鍵之一就在於企業熟悉的端點管理方式,到了產線上不一定能直接套用。Agent 對一般電腦很有價值,可以取得作業系統、Patch、軟體版本與安全狀態等資訊;但在製造現場,許多設備可能使用舊版 Windows、特殊 Linux、嵌入式系統,甚至是由設備商封閉維護的專用平台,第三方程式能不能安裝、安裝後會不會影響原本功能,都需要額外評估。
有些設備還會受到原廠維護條款、相容性驗證或硬體效能限制,企業即使有管理需求,也不一定能直接在機台上部署新的軟體。對高度仰賴穩定運轉的產線來說,這類限制並不代表設備不重要,反而常常是越關鍵的設備,越不能輕易變更既有環境。當 OT 設備種類多、生命週期長,設備資訊與通訊關係往往更不易持續掌握,也因此增加資產盤點與管理難度。
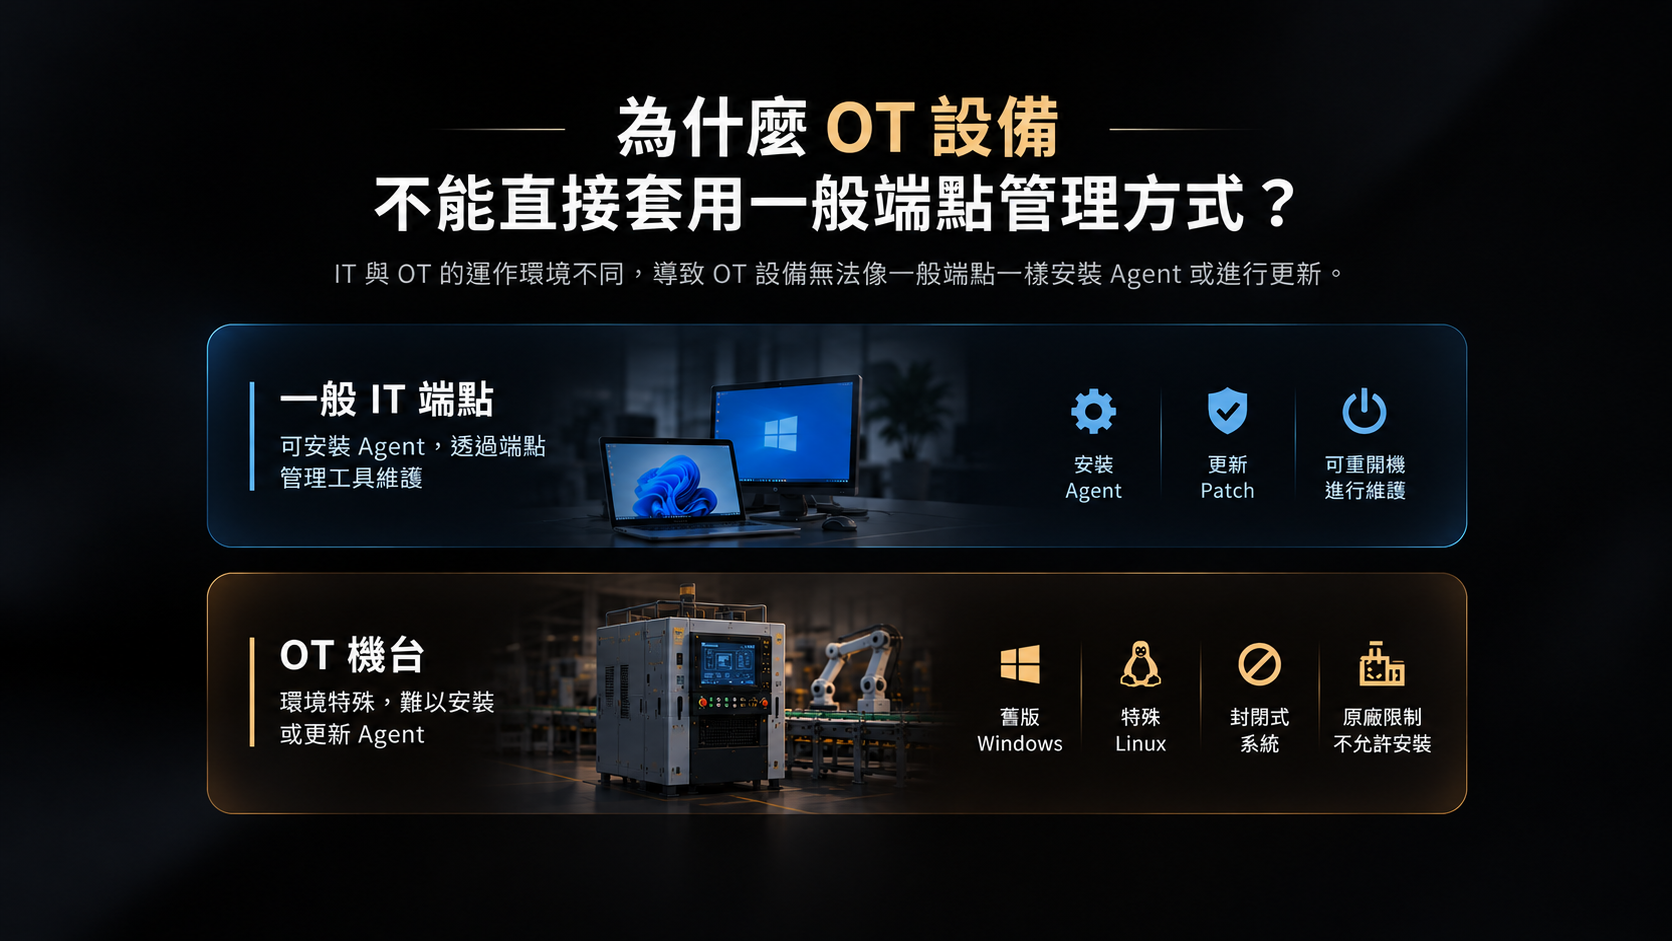
IT 與 OT 的運作環境不同。(AI 生成之概念示意圖,非實際產品介面或客戶資料。)
當企業開始導入更多 AI、自動化應用,甚至準備未來的 PQC 遷移,這個問題只會更明顯。因為不論是 AI 治理、憑證管理還是量子風險評估,前提都還是要先知道有哪些設備存在、它們使用什麼系統,以及目前處於什麼狀態。如果設備本身難以直接部署管理工具,企業就需要另一種不依賴終端安裝的方式,把這些資產先納入可視範圍。
三、OT 資安的第一步,是「不干擾生產,也能先把設備看完整」
當許多 OT 設備無法隨意安裝 Agent,管理思路就不能只停留在「如何把更多工具裝進機台」,而要先回到更基本的問題:企業是否真的知道產線上有哪些設備正在運作、位於哪裡,又正在和誰連線?對製造業而言,這層可視性往往比深入取得單一設備資訊更優先。若沒有完整的設備清單,後續的風險評估、存取控制與事件調查都很難建立在一致的基礎上。
因此,OT 環境更需要一種符合現場條件的管理方式:無 Agent、非侵入式、低干擾。重點是盡量不改變機台原有環境,也不要求每一台設備先安裝額外軟體,就能先完成設備發現、辨識與連線關係掌握,而這些資訊也是後續判斷異常與風險的重要依據。
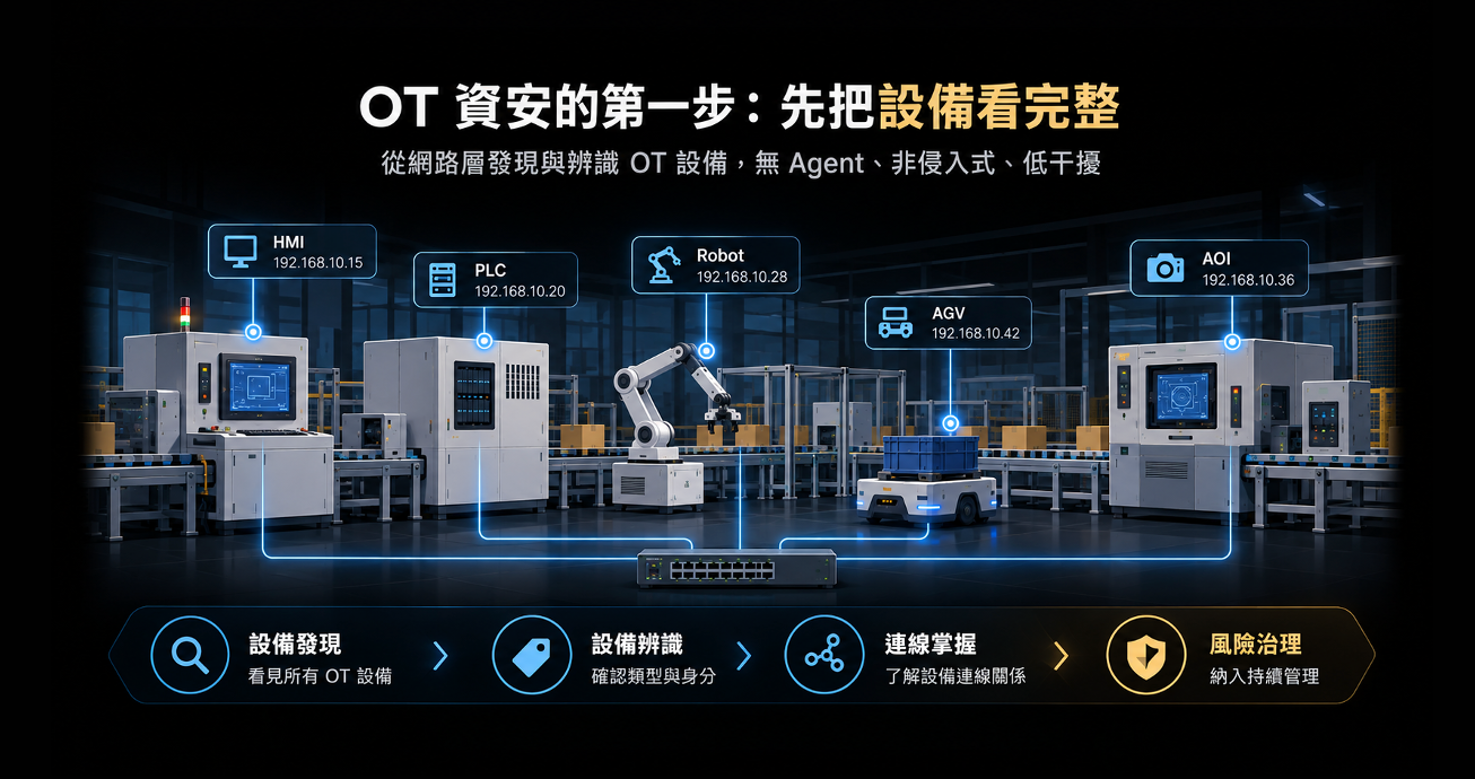
OT 資安的第一步:先把設備看完整。(AI 生成之概念示意圖,非實際產品介面或客戶資料。)
對 OT 而言,「先發現設備」往往比「先在設備上安裝更多工具」更重要。先把原本看不見、難以直接納管的設備納入視野,企業才能在不增加機台負擔的前提下,逐步往身分辨識、存取控管與持續風險管理延伸。這也正是下一步 Agentless NAC 能發揮價值的地方。
四、UPAS Agentless NAC:難以安裝 Agent 的設備,也能被看見與管理
當 OT 環境無法任意安裝 Agent,設備治理就需要換一個位置思考。UPAS 的 Agentless NAC,透過網路端掌握設備的 IP、MAC、Switch Port、使用者與連線狀態,先把正在進入或存在於內網中的設備辨識出來,再進一步依政策與接入規則決定授權、存取控制。
這樣的方式特別適合製造現場。對 PLC 控制器、HMI 人機介面、工業電腦或其他不適合額外部署軟體的設備,可以先以 Agentless 方式納入可視範圍;對可以進一步管理的一般 IT 終端或工業電腦,也可再選擇透過 ITAM 取得軟硬體資產、漏洞、Patch、組態與維運資訊。
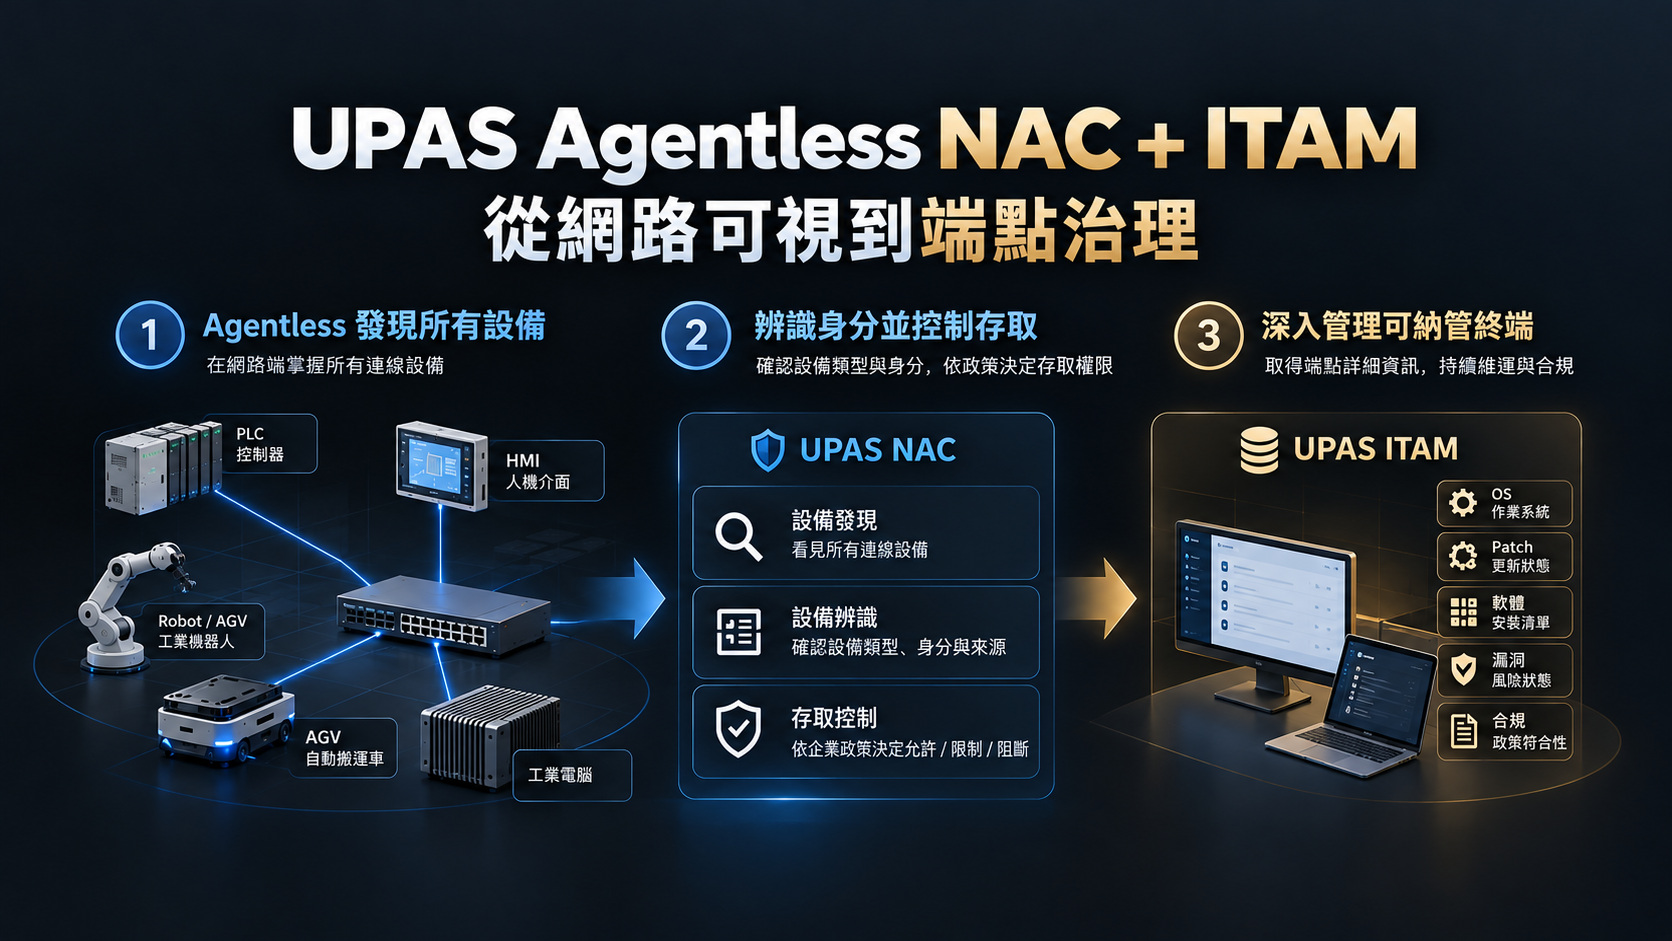
UPAS Agentless NAC+ITAM:從網路可視到端點治理。(AI 生成之概念示意圖,非實際產品介面或客戶資料。)
NAC 負責「誰在網內、能不能進來」,ITAM 則補上「進來之後,目前是否符合安全要求」,兩者形成前後串接的設備治理流程。
對製造業而言,這種做法的價值就在於,不必要求所有機台都採用相同的管理方式,也能先建立一致的設備視野。難以安裝 Agent 的設備先被看見,適合深入管理的終端再進一步納管,資安因此可以往產線延伸,同時降低對既有設備運作的干擾。
五、製造業的資安能力,是讓 OT 設備持續可視、可控,走向動態治理
對製造業而言,資安治理最終仍要回到營運現場。產線設備必須持續運作,同時也需要保持可見、可辨識、可管理。只有當企業能持續掌握設備資產、連線狀態與風險變化,資安措施才有機會真正融入製程,而不只是停留在辦公 IT 環境。
這也代表,製造業未來的資安能力會愈來愈重視「持續治理」。從設備可視、存取控制,到後續的漏洞、組態、異常行為與 OT 設備的動態治理,都需要建立在不中斷生產的前提下持續運作。UPAS 的治理架構也沿著這條路徑,從網路存取控制與 IT 資產治理,逐步延伸至未來的 AI 時代與 PQC 等更廣泛的信任治理範疇。
在製造業,真正成熟的資安不在於部署多少工具,而在於能不能讓設備持續生產的同時,仍然被看見,也被妥善管理。
專業諮詢:https://www.upas-corp.com/request
企業申請試用:https://www.upas-corp.com/apply
UPAS FACEBOOK ► https://www.facebook.com/upastaiwan
UPAS 官網 ► https://www.upas-corp.com
