

一、製造業で最も難しいセキュリティ課題は、「攻撃を防ぐこと」だけではなく「生産ラインを止めないこと」
製造業におけるセキュリティ管理の対象は、すでにオフィスから生産現場へと広がっています。IT環境とOT環境の連携が進むなか、企業が把握すべき対象も、一般的なPCやサーバーだけでなく、PLC(プログラマブルロジックコントローラー)、HMI(ヒューマンマシンインターフェース)、SCADA(監視制御システム)、産業用ロボット、AGV(無人搬送車)、AOI(自動光学検査装置)などの製造・制御システムへと拡大しています。特にハイテク製造の現場では、世代や用途の異なる機器が同時に稼働しており、機器が増えるほど管理範囲も複雑になります。
難しいのは、これらの機器が生産に直結していることです。一般的なオフィスPCであれば、アップデートや再起動、メンテナンスの時間を確保できますが、生産設備は長時間にわたって連続稼働している場合があり、一度の停止でも製造工程や生産能力、納期に影響を及ぼす可能性があります。そのため、製造業がセキュリティ対策を導入する際には、対策の強化によって生産ラインの安定稼働を損なったり、停止リスクを高めたりしないことが不可欠です。
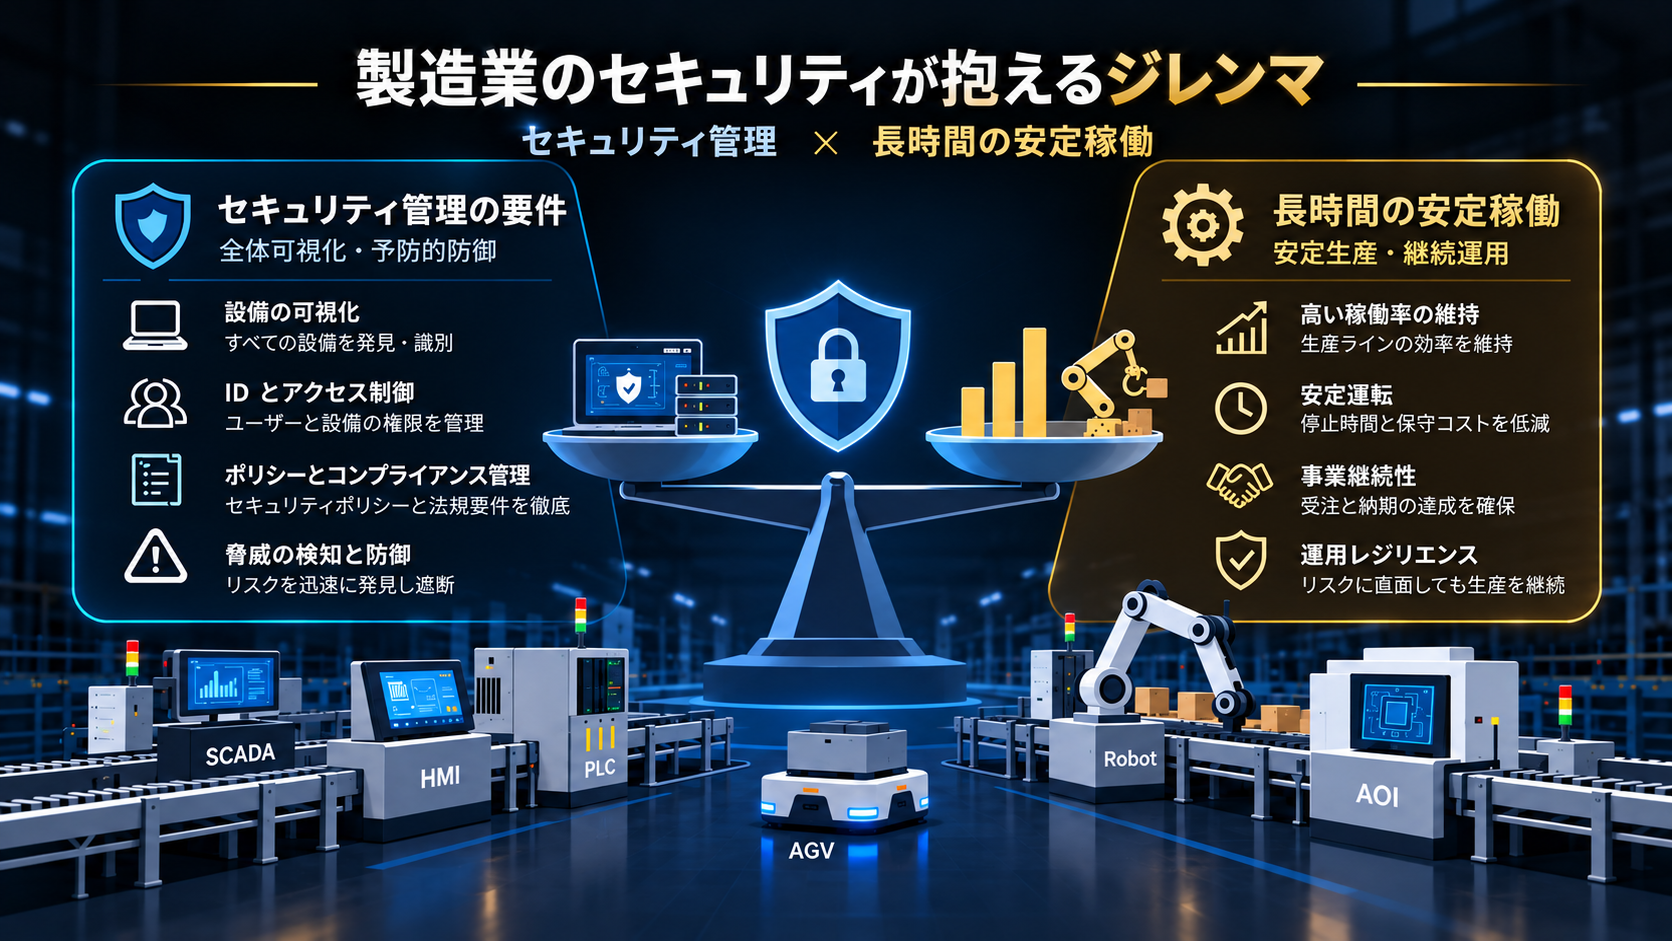
製造業におけるセキュリティのジレンマ:セキュリティ管理の要件 × 生産の継続。(AI生成によるコンセプトイメージです。実際の製品画面や顧客データではありません。)
したがって、製造業にとって本当に難しいのは、セキュリティ対策を実施するかどうかではありません。既存の製造プロセスに影響を与えずに機器を正確に把握し、管理対象に組み込み、継続的にリスクを把握する方法です。この点に、OTセキュリティと一般的なエンドポイント管理との大きな違いがあります。
二、OT機器の管理における最大の制約:多くの設備にはエージェントを容易に導入できない
OT環境の管理が難しい理由の一つは、企業が使い慣れているエンドポイント管理の手法を、そのまま生産現場に適用できるとは限らないことです。一般的なPCでは、エージェントを通じてOS、パッチの適用状況、ソフトウェアのバージョン、セキュリティ状態などの詳細な情報を取得できます。一方、製造現場の機器には、旧バージョンのWindows、特殊なLinux、組み込みシステム、あるいは機器メーカーが限定的に保守する専用プラットフォームが使用されていることがあります。第三者製ソフトウェアを導入できるか、導入後に本来の機能へ影響しないかについては、慎重な評価が必要です。
また、メーカーの保守条件、互換性検証、ハードウェア性能上の制約によって、管理上の必要性があっても設備へ新たなソフトウェアを直接導入できない場合があります。安定稼働への依存度が高い生産ラインでは、こうした制約があるからといって、その機器の重要性が低いわけではありません。むしろ、重要な設備ほど既存環境を容易に変更できない傾向があります。OT機器は種類が多く、ライフサイクルも長いため、機器情報や通信関係を継続的に把握することが難しく、資産の棚卸しと管理をさらに複雑にします。
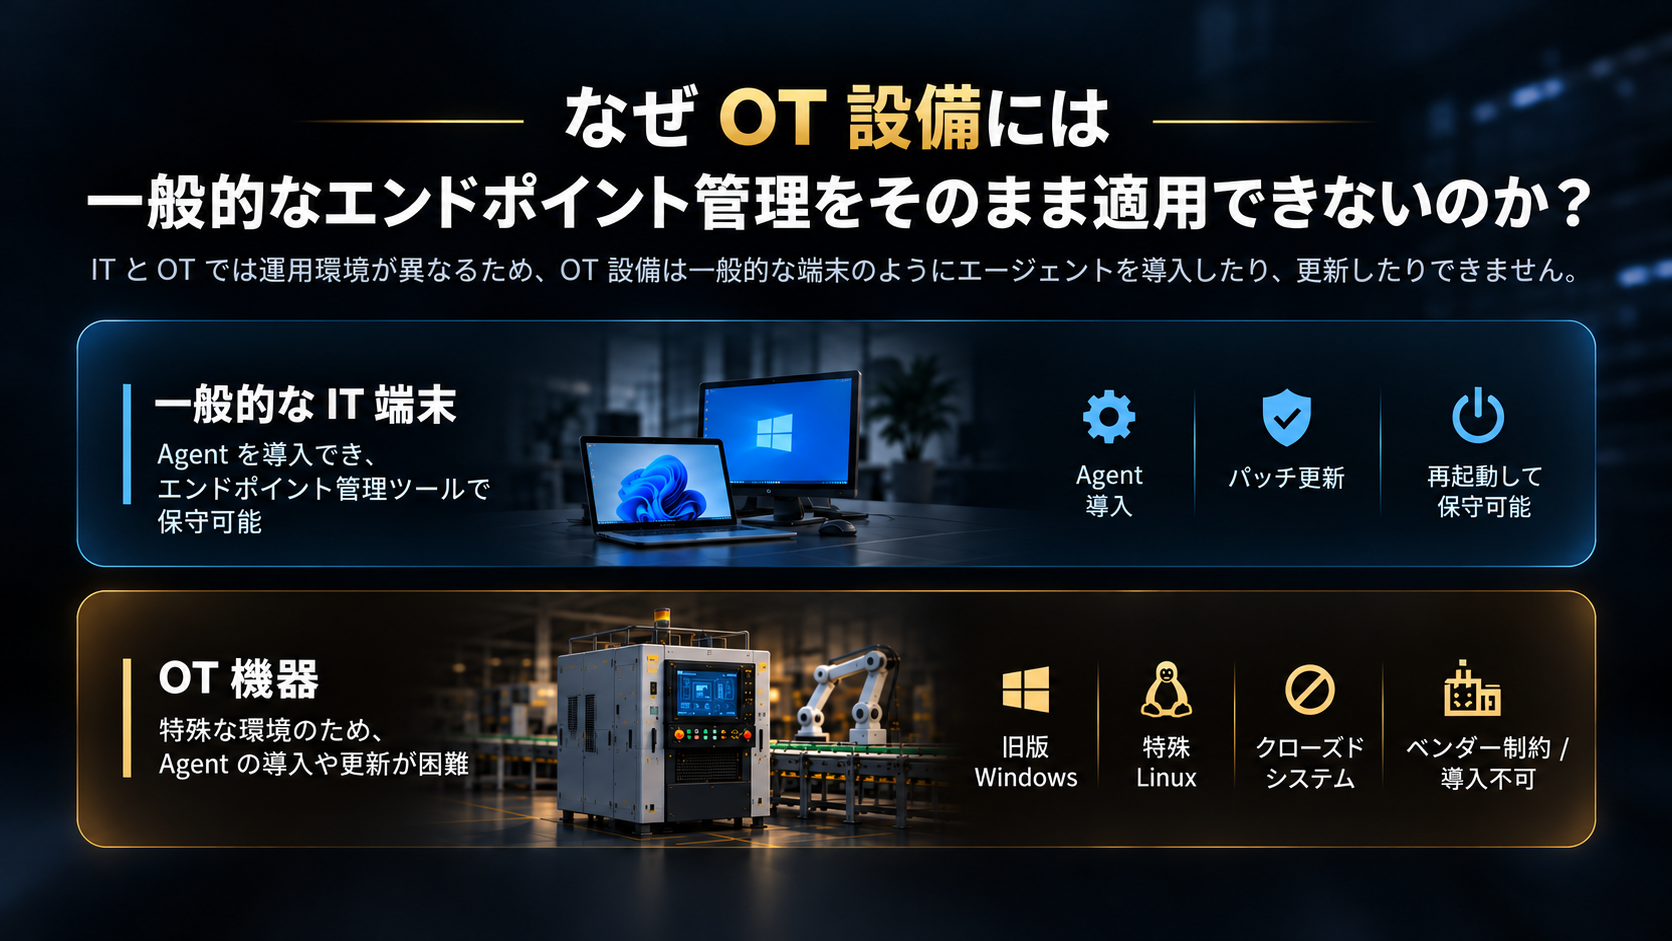
ITとOTでは運用環境が異なります。(AI生成によるコンセプトイメージです。実際の製品画面や顧客データではありません。)
企業がAIや自動化の活用を拡大し、将来の耐量子計算機暗号(PQC)への移行準備を進めるにつれて、この課題はさらに顕在化します。AIガバナンス、証明書管理、量子リスク評価のいずれにおいても、前提となるのは、どの機器が存在し、どのようなシステムを使用し、現在どのような状態にあるかを把握することです。機器へ管理ツールを直接導入することが難しい場合、エンドポイントへのインストールに依存せず、まず資産を可視化できる別の方法が必要になります。
三、OTセキュリティの第一歩は、生産を妨げずに機器を漏れなく把握すること
多くのOT機器にエージェントを容易に導入できない以上、管理の考え方を「機器により多くのツールを導入する方法」だけにとどめることはできません。まず、より基本的な問いに立ち返る必要があります。企業は、生産ラインでどの機器が稼働し、どこに設置され、何と通信しているのかを本当に把握できているでしょうか。製造業では、一台の機器から詳細な情報を取得することよりも、まず全体の可視性を確保することが優先されます。完全な機器一覧がなければ、その後のリスク評価、アクセス制御、インシデント調査を一貫した基盤の上で行うことは困難です。
そのため、OT環境には現場の条件に適した、エージェントレス、非侵入型、低負荷の管理手法が求められます。重要なのは、機器の既存環境を極力変更せず、すべての機器に追加ソフトウェアを導入することなく、機器の検出・識別と通信関係の把握を行うことです。これらの情報は、その後の異常検知やリスク判断を支える重要な基盤にもなります。
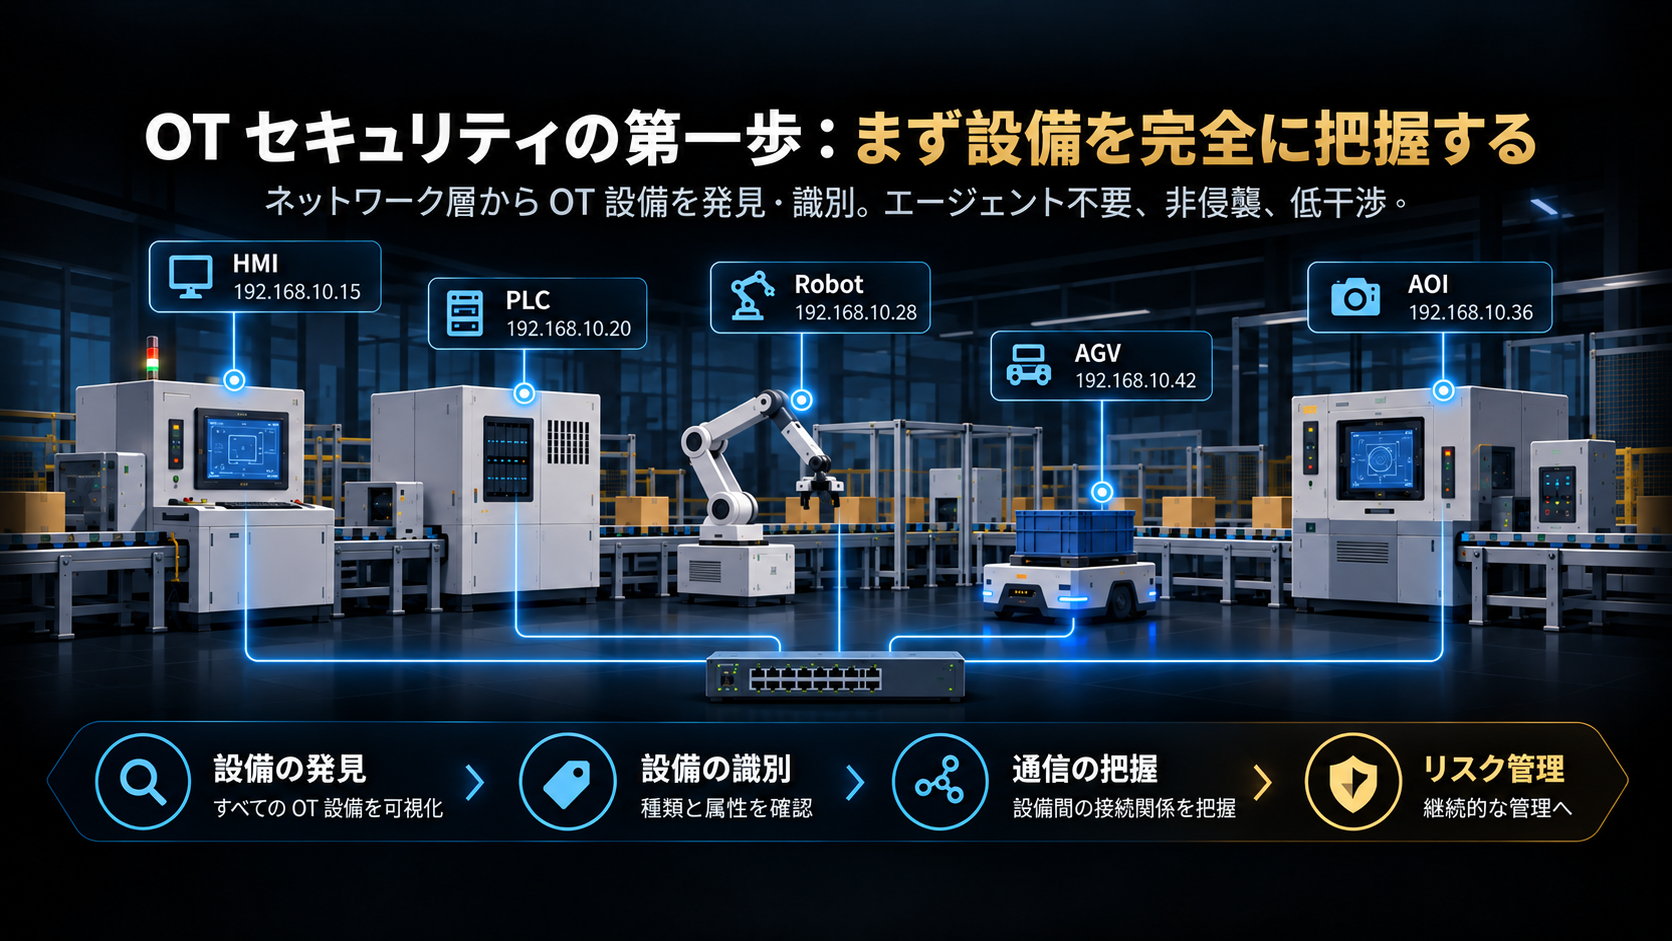
OTセキュリティの第一歩:まず機器を漏れなく把握する。(AI生成によるコンセプトイメージです。実際の製品画面や顧客データではありません。)
OT環境では、「機器により多くのツールを導入すること」よりも、「まず機器を発見すること」が重要です。これまで見えていなかった機器や直接管理することが難しい機器を可視化することで、設備への負荷を増やすことなく、機器の識別、アクセス制御、継続的なリスク管理へと段階的に拡張できます。ここに、エージェントレスNACが価値を発揮する理由があります。
四、UPASエージェントレスNAC:エージェントを導入しにくい機器も可視化・管理
OT環境でエージェントを容易に導入できない場合、機器ガバナンスは別のレイヤーから考える必要があります。UPASのエージェントレスNACは、ネットワーク側から機器のIPアドレス、MACアドレス、スイッチポート、ユーザー、接続状態を把握します。社内ネットワークへ接続しようとしている機器や、すでにネットワーク上に存在する機器を識別したうえで、ポリシーと接続ルールに基づいて接続の可否を判断し、アクセスを制御します。
この方法は、製造現場に特に適しています。PLC、HMI、産業用コンピューターなど、追加のソフトウェア導入に適さない機器は、まずエージェントレス方式で可視化の対象に含めることができます。さらに詳細な管理が可能な一般的なIT端末や産業用コンピューターについては、ITAMを通じてハードウェア・ソフトウェア資産、脆弱性、パッチの適用状況、構成、運用・保守情報を取得できます。
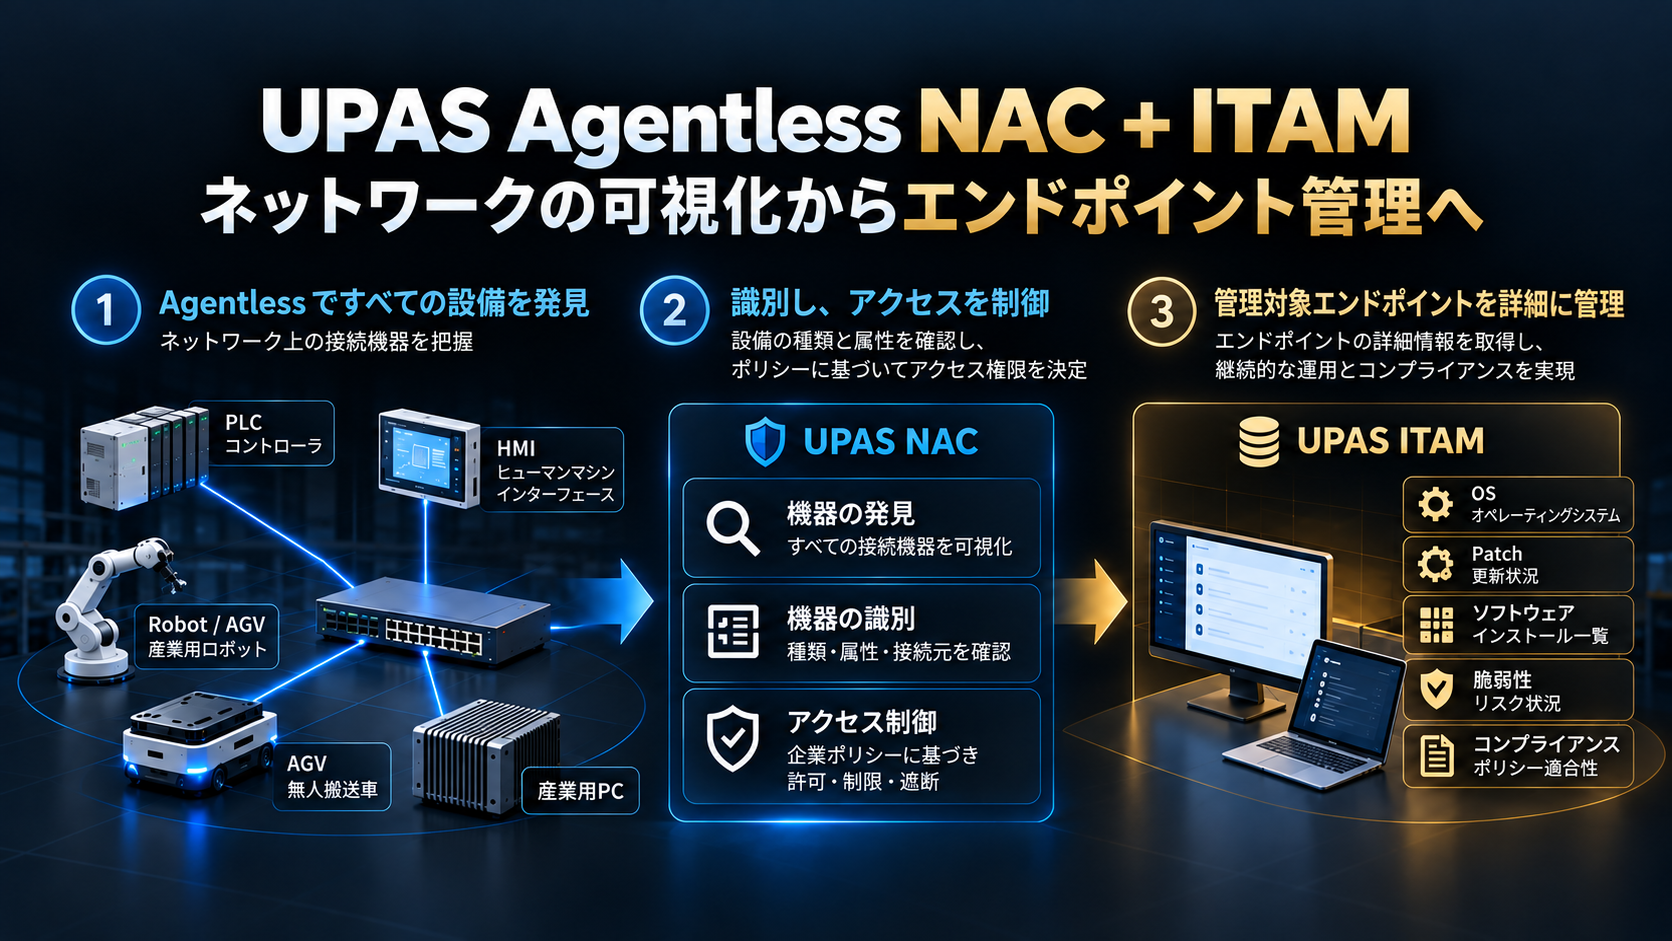
UPASエージェントレスNAC+ITAM:ネットワークの可視化からエンドポイント管理へ。(AI生成によるコンセプトイメージです。実際の製品画面や顧客データではありません。)
NACは「ネットワーク内にどの機器が存在し、接続を許可できるか」を管理し、ITAMは「接続後、その機器が現在のセキュリティ要件を満たしているか」という情報を補完します。両者を連携させることで、一連の機器ガバナンスプロセスを構築できます。
製造業にとって、この方法の価値は、すべての設備に同じ管理手法を求めることなく、一貫した機器の可視性を確保できる点にあります。エージェントを導入しにくい機器をまず可視化し、詳細な管理が可能な端末はさらに管理対象に組み込みます。これにより、既存設備の稼働への影響を抑えながら、セキュリティ管理を生産現場まで拡張できます。
五、製造業に求められるセキュリティ能力とは、OT機器を継続的に可視化・制御し、動的なガバナンスへ移行すること
製造業におけるセキュリティガバナンスは、最終的に実際の運用現場で機能しなければなりません。生産設備を継続的に稼働させながら、可視化・識別・管理できる状態を維持する必要があります。企業が機器資産、接続状態、リスクの変化を継続的に把握できて初めて、セキュリティ対策をオフィスのIT環境だけにとどめず、製造プロセスへ実際に組み込むことができます。
これは、今後の製造業において「継続的なガバナンス」がますます重視されることを意味します。機器の可視化やアクセス制御から、脆弱性、構成、異常な挙動、OT機器の動的なガバナンスに至るまで、生産を止めることなく継続的に運用できる仕組みが必要です。UPASのガバナンスアーキテクチャもこの方向に沿って、ネットワークアクセス制御とIT資産ガバナンスを起点に、AI時代や耐量子計算機暗号(PQC)を含む、より広範なトラストガバナンス領域へと段階的に拡張しています。
製造業における成熟したセキュリティとは、導入したツールの数ではなく、設備の生産を継続しながら、その状態を可視化し、適切に管理できることです。
導入に関するご相談:https://www.upas-corp.com/request
法人向けトライアルのお申し込み:https://www.upas-corp.com/apply
UPAS FACEBOOK ► https://www.facebook.com/upastaiwan
UPAS公式サイト ► https://www.upas-corp.com
